
El acto en imágenes

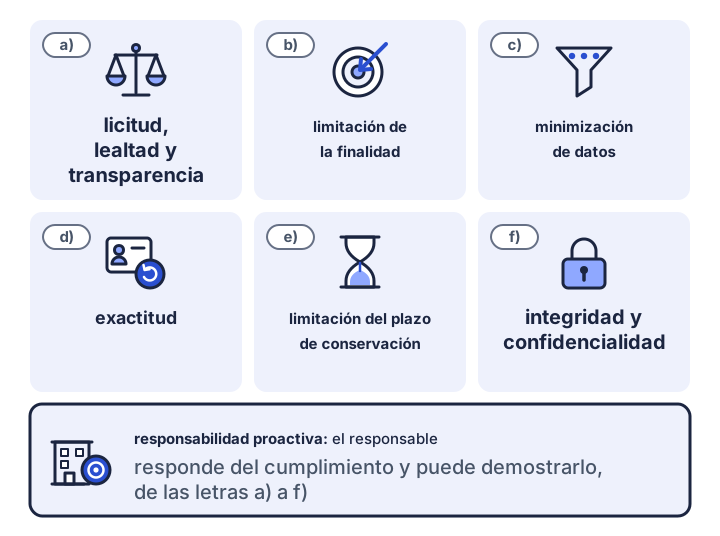


Capítulo I · General provisions
-
Qué tratamientos se incluyen
El Reglamento se aplica al tratamiento automatizado y al tratamiento en un fichero, salvo en cuatro situaciones; para las instituciones y organismos de la Unión, el artículo 2, apartado 3, menciona el Reglamento (CE) n.º 45/2001, sustituido después por el Reglamento (UE) 2018/1725.
-
El alcance territorial del Reglamento
El Reglamento se aplica al tratamiento en el contexto de un establecimiento en la Unión, dondequiera que tenga lugar, y a los responsables y encargados de fuera de la Unión que ofrezcan bienes o servicios a interesados en la Unión o controlen su comportamiento en ella.
Capítulo II · Principles
-
Tratamiento ulterior con otro fin
Cuando el tratamiento para un nuevo fin no se basa ni en el consentimiento ni en una norma con arreglo al artículo 23, apartado 1, el responsable pondera al menos cinco factores para determinar si el nuevo fin es compatible con el inicial.
-
Condiciones para el consentimiento
Cuando el tratamiento se basa en el consentimiento, el responsable debe poder demostrarlo, una solicitud escrita debe distinguirse claramente, el consentimiento puede retirarse con la misma facilidad con que se da, y al evaluar si se ha dado libremente se tendrá en cuenta en la mayor medida posible si un contrato se supedita a un consentimiento que no es necesario para él.
-
El consentimiento del niño en línea
Cuando la base es el consentimiento y se trata de la oferta directa a niños de servicios de la sociedad de la información, el niño menor de 16 años necesita que el consentimiento lo dé o autorice el titular de la patria potestad o tutela; los Estados miembros pueden rebajar la edad hasta un mínimo de 13 años.
-
Categorías especiales de datos personales
Está prohibido el tratamiento de las categorías especiales de datos personales, salvo que se dé uno de los diez supuestos del artículo 9, apartado 2, cada uno con sus propias condiciones.
-
Datos sobre condenas penales
Los datos relativos a condenas e infracciones penales solo pueden tratarse bajo la supervisión de las autoridades públicas o cuando lo autorice el Derecho de la Unión o de los Estados miembros con garantías adecuadas; un registro completo de condenas, solo bajo el control de las autoridades públicas.
-
Cuando no se requiere identificación
Un responsable cuyos fines no requieren identificar al interesado no está obligado a obtener información adicional solo para cumplir el Reglamento; si puede demostrar que no puede identificarlo, no se aplican los artículos 15 a 20, salvo que el interesado facilite esa información.
Capítulo III · Rights of the data subject
-
Responder a una solicitud
El responsable debe responder a una solicitud en el plazo de un mes y a título gratuito; puede prorrogar el plazo otros dos meses en caso necesario, y solo ante solicitudes manifiestamente infundadas o excesivas puede cobrar un canon razonable o negarse a actuar.
-
La información que debe facilitarse
El responsable debe facilitar la información enumerada cuando obtiene los datos del interesado y, cuando los obtiene de otra fuente, dentro de un plazo razonable y a más tardar dentro de un mes, con las excepciones de cada artículo.
-
Derecho de acceso
El interesado tiene derecho a obtener confirmación de si se están tratando sus datos personales y, en tal caso, a acceder a ellos, a la información enumerada y a una copia.
-
Rectificación y comunicación a los destinatarios
Los datos personales inexactos deben rectificarse y los incompletos completarse, y el responsable debe comunicar a cada destinatario toda rectificación, supresión o limitación, salvo que sea imposible o exija un esfuerzo desproporcionado.
-
Derecho de supresión
Cuando concurre una de seis circunstancias, el interesado tiene derecho a la supresión sin dilación indebida, salvo que el tratamiento sea necesario para uno de los fines enumerados en el artículo 17, apartado 3.
-
Limitación del tratamiento
En cuatro supuestos el interesado puede obtener la limitación del tratamiento: los datos, salvo su conservación, solo se tratan entonces para los fines que permite el artículo 18, apartado 2, y se informa al interesado antes de que se levante la limitación.
-
Portabilidad de los datos
Cuando el tratamiento se basa en el consentimiento o en un contrato y se efectúa por medios automatizados, el interesado puede recibir los datos que haya facilitado en un formato de lectura mecánica y transmitirlos a otro responsable, o hacer que se transmitan directamente cuando sea técnicamente posible.
-
Derecho de oposición
El interesado puede oponerse al tratamiento basado en una misión de interés público o en intereses legítimos, que debe cesar salvo que el responsable acredite motivos imperiosos que prevalezcan o reclamaciones, y a la mercadotecnia directa, que debe entonces cesar.
-
Decisiones basadas únicamente en el tratamiento automatizado
El interesado tiene derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado que produzca efectos jurídicos o significativos de modo similar, salvo que sea necesaria para un contrato, esté autorizada por ley o se base en el consentimiento explícito.
-
Limitaciones por ley
El Derecho de la Unión o de los Estados miembros solo puede limitar los derechos del interesado mediante medidas legislativas cuando la limitación respete en lo esencial los derechos fundamentales y sea necesaria y proporcionada para salvaguardar un objetivo del artículo 23, apartado 1.
Capítulo IV · Controller and processor
-
Responsabilidad del responsable del tratamiento
El responsable debe aplicar medidas apropiadas, elegidas a la luz del tratamiento y sus riesgos, para garantizar y poder demostrar que el tratamiento es conforme con el Reglamento.
-
Protección de datos desde el diseño y por defecto
El responsable debe integrar la protección de datos en el tratamiento desde el principio y, por defecto, tratar solo los datos personales necesarios para cada fin.
-
Corresponsables del tratamiento
Los responsables que determinan conjuntamente los fines y medios del tratamiento deben fijar sus responsabilidades en un acuerdo, y el interesado puede ejercer sus derechos frente a cada uno de ellos.
-
Representante en la Unión
El responsable o el encargado no establecido en la Unión cuyo tratamiento esté comprendido en el artículo 3, apartado 2, debe designar por escrito un representante en la Unión, con dos excepciones.
-
Contrato con un encargado
El responsable solo puede recurrir a encargados que ofrezcan garantías suficientes, mediante un contrato u otro acto jurídico por escrito que vincule al encargado a los elementos del artículo 28, apartado 3.
-
Solo siguiendo instrucciones del responsable
El encargado y cualquier persona que actúe bajo la autoridad del responsable o del encargado y tenga acceso a datos personales no pueden tratarlos salvo siguiendo instrucciones del responsable, a no ser que la ley lo exija.
-
Registro de las actividades de tratamiento
Los responsables y encargados deben llevar un registro escrito de su tratamiento y ponerlo a disposición de la autoridad de control cuando lo solicite; la excepción para quienes emplean a menos de 250 personas no se aplica en tres casos.
-
Seguridad del tratamiento
El responsable y el encargado deben aplicar medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo.
-
Notificación de una violación a la autoridad
El responsable debe notificar una violación de la seguridad de los datos personales a la autoridad de control sin dilación indebida y, de ser posible, en un plazo de 72 horas, salvo que sea improbable que constituya un riesgo; el encargado debe notificarla al responsable.
-
Comunicación de una violación a los interesados
Cuando sea probable que una violación de la seguridad de los datos personales entrañe un alto riesgo, el responsable debe comunicarla a los interesados sin dilación indebida, salvo que se cumpla una de tres condiciones.
-
Evaluación de impacto relativa a la protección de datos
Cuando sea probable que el tratamiento entrañe un alto riesgo para los derechos y libertades de las personas físicas, el responsable debe realizar una evaluación de impacto relativa a la protección de datos antes del tratamiento.
-
Consulta previa
Cuando una evaluación de impacto muestre que el tratamiento entrañaría un alto riesgo si el responsable no toma medidas para mitigarlo, este debe consultar a la autoridad de control antes de proceder al tratamiento.
-
Cuándo se requiere un DPD
El responsable y el encargado deben designar un delegado de protección de datos en tres supuestos, y pueden, o deben cuando lo exija el Derecho de la Unión o de los Estados miembros, en otros.
-
Posición y funciones del DPD
El delegado de protección de datos debe participar en todas las cuestiones relativas a la protección de datos, no recibe instrucciones sobre sus funciones, rinde cuentas al más alto nivel jerárquico y tiene como mínimo cinco funciones.
-
Códigos de conducta y certificación
Las asociaciones pueden elaborar códigos de conducta para su aprobación por la autoridad de control, y los responsables y encargados pueden solicitar una certificación voluntaria, que no limita su responsabilidad.
Capítulo V · Transfers of personal data to third countries or international organisations
-
Tres vías para las transferencias
Una transferencia de datos personales a un tercer país u organización internacional, y toda transferencia ulterior, solo puede realizarse en las condiciones del capítulo V: una decisión de adecuación, en su defecto garantías adecuadas y, a falta de ambas, una excepción para situaciones específicas.
-
Decisiones de adecuación
Cuando la Comisión ha decidido que un tercer país, un territorio o un sector de este, o una organización internacional garantizan un nivel de protección adecuado, pueden transferirse allí datos personales sin ninguna autorización específica.
-
Garantías adecuadas
A falta de decisión de adecuación, el responsable o el encargado solo puede transferir datos personales con garantías adecuadas y si los interesados cuentan con derechos exigibles y acciones legales efectivas; algunas garantías no requieren autorización expresa, otras requieren la de la autoridad de control.
-
Órdenes de terceros países
Una sentencia o decisión de un órgano jurisdiccional o autoridad de un tercer país que exija a un responsable o encargado transferir o comunicar datos personales solo puede ser reconocida o ejecutable si se basa en un acuerdo internacional vigente con la Unión o un Estado miembro.
-
Excepciones para situaciones específicas
A falta de decisión de adecuación o de garantías adecuadas, una transferencia solo puede realizarse en una de siete condiciones, como el consentimiento explícito del interesado tras haber sido informado de los riesgos o la necesidad para un contrato o para reclamaciones.
-
Transferencias por intereses legítimos imperiosos
Cuando no se aplica ningún otro fundamento del capítulo V, una transferencia solo puede realizarse si no es repetitiva, afecta a un número limitado de interesados, es necesaria para intereses legítimos imperiosos sobre los que no prevalezcan otros, y el responsable ha evaluado las circunstancias y ofrecido garantías apropiadas.
Capítulo VI · Independent supervisory authorities
-
Autoridades de control independientes
Cada autoridad de control actúa con total independencia: sus miembros no aceptan instrucciones de nadie, y cada Estado miembro debe dotarla de los recursos, el personal y los presupuestos que necesita.
-
Poderes de las autoridades de control
Cada autoridad de control dispone de todos los poderes de investigación, correctivos y de autorización y consultivos del artículo 58, sujetos a garantías adecuadas, incluidas la tutela judicial efectiva y las garantías procesales.
Capítulo VII · Cooperation and consistency
-
Autoridad principal en el tratamiento transfronterizo
En el tratamiento transfronterizo, la autoridad del establecimiento principal o único dirige el procedimiento, elabora el proyecto de decisión con las demás autoridades interesadas y, a falta de acuerdo, somete el asunto al mecanismo de coherencia.
-
El mecanismo de coherencia
Mediante el mecanismo de coherencia, el Comité emite dictámenes sobre proyectos de medidas enumeradas y resuelve conflictos entre autoridades de control mediante decisiones vinculantes; en casos urgentes, una autoridad puede actuar con carácter provisional.
-
El Comité Europeo de Protección de Datos
El Comité reúne a los directores de las autoridades de control y al Supervisor Europeo de Protección de Datos, actúa con independencia y garantiza la aplicación coherente del Reglamento.
Capítulo VIII · Remedies, liability and penalties
-
Reclamación ante una autoridad de control
Un interesado que considere que el tratamiento de sus datos infringe el Reglamento puede presentar una reclamación ante una autoridad de control, que debe mantenerle informado.
-
Tutela judicial
Las decisiones de una autoridad de control, y su falta de tramitación de una reclamación, pueden impugnarse ante los tribunales; un interesado también puede demandar a un responsable o encargado, en algunos casos en su propio Estado miembro.
-
Representación por una entidad sin ánimo de lucro
Un interesado puede dar mandato a una entidad sin ánimo de lucro que cumpla los requisitos para que presente una reclamación y acuda a los tribunales en su nombre; los Estados miembros pueden permitir también que tales entidades actúen sin mandato.
-
Indemnización y responsabilidad
Toda persona que sufra daños a causa de una infracción puede reclamar una indemnización al responsable o al encargado; el encargado solo responde de sus propios incumplimientos, y queda exento quien demuestre que no es en modo alguno responsable.
-
Importes máximos de las multas y factores
Qué infracciones corresponden al importe máximo inferior y cuáles al superior, y los factores que la autoridad de control pondera al decidir si impone una multa y su cuantía.
-
Otras sanciones fijadas por los Estados miembros
Los Estados miembros establecen otras sanciones por las infracciones del Reglamento, en particular las no sujetas a multas administrativas; deben ser efectivas, proporcionadas y disuasorias.