
Актът в картини



Глава I · General provisions
-
Какво обработване е обхванато
Регламентът обхваща автоматизираното обработване и обработването в регистър с лични данни, освен в четири случая; за институциите и органите на Съюза член 2, параграф 3 посочва Регламент (ЕО) № 45/2001, който впоследствие е заменен с Регламент (ЕС) 2018/1725.
-
Докъде достига Регламентът
Регламентът се прилага за обработването в контекста на дейностите на място на установяване в Съюза, където и да се извършва то, както и за администратори и обработващи лични данни извън Съюза, които предлагат стоки или услуги на субекти на данни в Съюза или наблюдават поведението им там.
Глава II · Principles
-
По-нататъшно обработване за друга цел
Когато обработването за нова цел не се основава нито на съгласие, нито на право по член 23, параграф 1, администраторът преценява най-малко пет фактора, за да установи дали новата цел е съвместима с първоначалната.
-
Условия за съгласие
Когато обработването се основава на съгласие, администраторът трябва да може да го докаже, писменото искане трябва да се отличава ясно, съгласието може да бъде оттеглено толкова лесно, колкото е дадено, а при преценката дали съгласието е свободно изразено се отчита най-вече дали договорът е поставен в зависимост от съгласие, което не е необходимо за изпълнението му.
-
Съгласието на дете онлайн
Когато основанието е съгласие и услуги на информационното общество се предлагат пряко на дете, за дете под 16 години е необходимо съгласие, дадено или разрешено от носещия родителска отговорност; държавите членки могат да намалят възрастта, но не под 13 години.
-
Специални категории лични данни
Обработването на специалните категории лични данни е забранено, освен ако е приложим един от десетте случая по член 9, параграф 2, всеки със свои условия.
-
Данни за присъди
Данни за присъди и нарушения могат да се обработват само под контрола на официален орган или когато правото на Съюза или правото на държава членка го разрешава с подходящи гаранции; пълен регистър на присъдите само под контрола на официален орган.
-
Когато не се изисква идентифициране
Администратор, чиито цели не изискват идентифициране на субекта на данните, не е задължен да се сдобива с допълнителна информация само за да спази Регламента; ако може да докаже, че не е в състояние да идентифицира субекта, членове 15–20 не се прилагат, освен ако субектът предостави такава информация.
Глава III · Rights of the data subject
-
Отговор на искане
Администраторът трябва да отговори на искане в срок от един месец и безплатно; при необходимост може да удължи срока с още два месеца и може да начисли разумна такса или да откаже да предприеме действия само при явно неоснователни или прекомерни искания.
-
Информация, която трябва да се предостави
Администраторът трябва да предостави изброената информация, когато получава данните от субекта на данните, а когато ги получава от другаде, в разумен срок, но най-късно в рамките на един месец, при спазване на изключенията във всеки от членовете.
-
Право на достъп
Субектът на данните има право да получи потвърждение дали се обработват негови лични данни и ако това е така, достъп до тях, до изброената информация и копие от тях.
-
Коригиране и уведомяване на получателите
Неточните лични данни трябва да бъдат коригирани, а непълните попълнени, и администраторът трябва да съобщи на всеки получател за всяко коригиране, изтриване или ограничаване, освен ако това е невъзможно или изисква несъразмерно големи усилия.
-
Право на изтриване
Когато е приложимо едно от шест основания, субектът на данните има право на изтриване без ненужно забавяне, освен ако обработването е необходимо за една от целите, изброени в член 17, параграф 3.
-
Ограничаване на обработването
В четири случая субектът на данните може да поиска ограничаване на обработването: тогава данните, с изключение на тяхното съхранение, се обработват само за целите, които член 18, параграф 2 допуска, и субектът се информира преди отмяната на ограничаването.
-
Преносимост на данните
Когато обработването се основава на съгласие или договор и се извършва по автоматизиран начин, субектът на данните може да получи предоставените от него данни в пригоден за машинно четене формат и да ги прехвърли на друг администратор или да поиска прякото им прехвърляне, когато това е технически осъществимо.
-
Право на възражение
Субектът на данните може да възрази срещу обработване, основано на задача от обществен интерес или на легитимни интереси, което тогава трябва да се прекрати, освен ако администраторът докаже убедителни основания с преимущество или правни претенции, както и срещу обработване за целите на директния маркетинг, което тогава трябва да се прекрати.
-
Решения, основаващи се единствено на автоматизирано обработване
Субектът на данните има право да не бъде обект на решение, основаващо се единствено на автоматизирано обработване, с правни или подобни по значимост последици, освен когато то е необходимо за договор, разрешено от закон или основано на изрично съгласие.
-
Ограничения със закон
Правото на Съюза или правото на държава членка може да ограничи правата на субекта на данните чрез законодателна мярка само когато тя е съобразена със същността на основните права и е необходима и пропорционална за гарантиране на цел, посочена в член 23, параграф 1.
Глава IV · Controller and processor
-
Отговорност на администратора
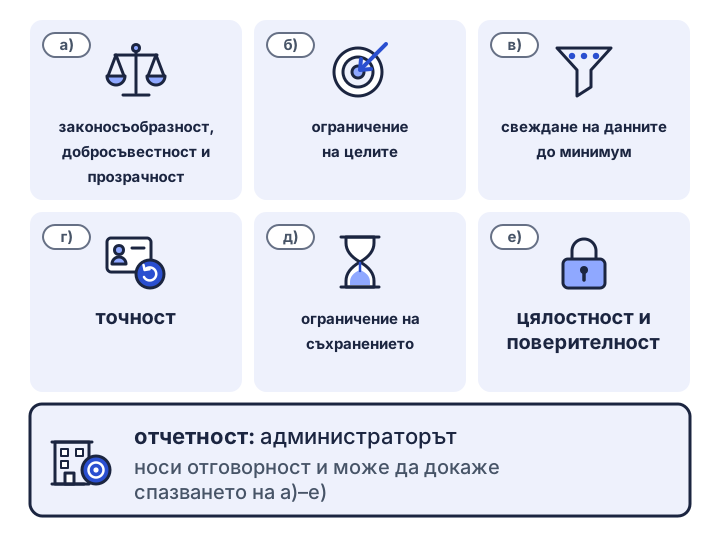
Администраторът трябва да въведе подходящи мерки, избрани с оглед на обработването и рисковете от него, за да гарантира и да е в състояние да докаже, че обработването е в съответствие с Регламента.
-
Защита на данните на етапа на проектирането и по подразбиране
Администраторът трябва да вгради защитата на данните в обработването от самото начало и по подразбиране да обработва само личните данни, необходими за всяка цел.
-
Съвместни администратори
Администраторите, които съвместно определят целите и средствата на обработването, трябва да определят отговорностите си чрез договореност, а субектът на данните може да упражнява правата си срещу всеки от тях.
-
Представител в Съюза
Администратор или обработващ лични данни, който не е установен в Съюза и чието обработване попада в обхвата на член 3, параграф 2, трябва да определи писмено представител в Съюза, с две изключения.
-
Договор с обработващ лични данни
Администраторът може да използва само обработващи лични данни, които предоставят достатъчни гаранции, въз основа на писмен договор или друг правен акт, който задължава обработващия да спазва точките по член 28, параграф 3.
-
Само по указание на администратора
Обработващият лични данни и всяко лице, действащо под ръководството на администратора или обработващия лични данни, което има достъп до лични данни, не трябва да обработва тези данни освен по указание на администратора, освен ако правото не го изисква.
-
Регистри на дейностите по обработване
Администраторите и обработващите лични данни трябва да поддържат писмен регистър на обработването си и да го предоставят на надзорния орган при поискване; изключението за тези с по-малко от 250 служители не се прилага в три случая.
-
Сигурност на обработването
Администраторът и обработващият лични данни трябва да въведат подходящи технически и организационни мерки за осигуряване на ниво на сигурност, съответстващо на риска.
-
Уведомяване на надзорния орган за нарушение
Администраторът трябва да уведоми надзорния орган за нарушение на сигурността на личните данни без ненужно забавяне и когато това е осъществимо, в рамките на 72 часа, освен ако няма вероятност то да породи риск; обработващият лични данни трябва да уведоми администратора.
-
Съобщаване на субектите на данни за нарушение
Когато има вероятност нарушение на сигурността на личните данни да породи висок риск, администраторът трябва да съобщи на субектите на данни без ненужно забавяне, освен ако е изпълнено едно от три условия.
-
Оценка на въздействието върху защитата на данните
Когато има вероятност обработването да породи висок риск за правата и свободите на физическите лица, администраторът трябва да извърши оценка на въздействието върху защитата на данните преди обработването.
-
Предварителна консултация
Когато оценката на въздействието покаже, че обработването ще породи висок риск, ако администраторът не предприеме мерки за ограничаване на риска, администраторът трябва да се консултира с надзорния орган преди обработването.
-
Кога се изисква длъжностно лице по защита на данните
Администраторът и обработващият лични данни трябва да определят длъжностно лице по защита на данните в три случая, а в други могат да определят, или трябва, когато правото на Съюза или правото на държава членка го изисква.
-
Длъжност и задачи на длъжностното лице по защита на данните
Длъжностното лице по защита на данните трябва да участва във всички въпроси, свързани със защитата на данните, не получава указания относно задачите си, отчита се пред най-висшето ръководно ниво и има най-малко пет задачи.
-
Кодекси за поведение и сертифициране
Сдруженията могат да изготвят кодекси за поведение, които се одобряват от надзорния орган, а администраторите и обработващите лични данни могат да поискат доброволно сертифициране, което не намалява тяхната отговорност.
Глава V · Transfers of personal data to third countries or international organisations
-
Три пътя за предаване на данни
Предаването на лични данни на трета държава или международна организация, както и всяко последващо предаване, може да се извърши само при условията на глава V: решение относно адекватното ниво на защита, при липса на такова подходящи гаранции, а при липса и на двете дерогация в особен случай.
-
Решения относно адекватното ниво на защита
Когато Комисията е решила, че трета държава, територия или сектор в нея или международна организация осигурява адекватно ниво на защита, лични данни могат да се предават там без специално разрешение.
-
Подходящи гаранции
При липса на решение относно адекватното ниво на защита администраторът или обработващият лични данни може да предава лични данни само с подходящи гаранции и когато са налице приложими права и ефективни правни средства за защита на субектите на данни; за някои гаранции не се изисква специално разрешение, за други се изисква разрешение от надзорния орган.
-
Разпореждания от трети държави
Решение на съд или орган на трета държава, с което от администратор или обработващ лични данни се изисква да предаде или разкрие лични данни, може да бъде признато или изпълнено само ако се основава на международно споразумение, което е в сила със Съюза или с държава членка.
-
Дерогации в особени случаи
При липса на решение относно адекватното ниво на защита или на подходящи гаранции предаване може да се извърши само при едно от седем условия, например изрично съгласие на субекта на данните след информиране за рисковете или необходимост за договор или за правни претенции.
-
Предаване въз основа на неоспорими законни интереси
Когато не е приложимо друго основание по глава V, предаване може да се извърши само ако не е повторяемо, засяга ограничен брой субекти на данни, необходимо е за неоспорими законни интереси, пред които други интереси нямат преимущество, и администраторът е оценил обстоятелствата и е предоставил подходящи гаранции.
Глава VI · Independent supervisory authorities
-
Независими надзорни органи
Всеки надзорен орган действа напълно независимо: членовете му не приемат инструкции от когото и да било, а всяка държава членка трябва да му предостави необходимите ресурси, персонал и бюджет.
-
Правомощия на надзорните органи
Всеки надзорен орган разполага с всички правомощия по член 58 за разследване, корективни мерки, даване на разрешения и консултиране, при спазване на подходящи гаранции, включително ефективна съдебна защита и справедлив процес.
Глава VII · Cooperation and consistency
-
Водещ орган при трансгранично обработване
При трансгранично обработване органът на основното или единственото място на установяване е водещ, изготвя проекта за решение с другите засегнати органи и, ако не се постигне съгласие, отнася въпроса към механизма за съгласуваност.
-
Механизмът за съгласуваност
Чрез механизма за съгласуваност Комитетът дава становища по изброени проекти на мерки и решава спорове между надзорни органи с решения със задължителен характер; при спешност даден орган може да действа временно.
-
Европейският комитет по защита на данните
Комитетът обединява ръководителите на надзорните органи и Европейския надзорен орган по защита на данните, действа независимо и осигурява съгласуваното прилагане на Регламента.
Глава VIII · Remedies, liability and penalties
-
Жалба до надзорен орган
Субект на данни, който счита, че обработването на неговите данни нарушава Регламента, може да подаде жалба до надзорен орган, който трябва да го информира.
-
Съдебна защита
Решенията на надзорен орган и неразглеждането на жалба от него могат да бъдат обжалвани пред съд; субектът на данни може и да заведе дело срещу администратор или обработващ лични данни, в някои случаи в собствената си държава.
-
Представителство от организация с нестопанска цел
Субектът на данни може да възложи на отговаряща на условията организация с нестопанска цел да подаде жалба и да се обърне към съда от негово име; държавите членки могат да позволят на такива организации да действат и без възложен мандат.
-
Обезщетение и отговорност
Всеки, който е претърпял вреди от нарушение, може да поиска обезщетение от администратора или обработващия лични данни; обработващият отговаря само за собствените си неизпълнения, а който докаже, че по никакъв начин не е отговорен, се освобождава от отговорност.
-
Максимални размери на санкциите и факторите
Кои нарушения попадат под по-ниския и кои под по-високия максимален размер на административните наказания „глоба“ или „имуществена санкция“ и факторите, които надзорният орган преценява, когато решава дали да наложи такова наказание и в какъв размер.
-
Други санкции, определени от държавите членки
Държавите членки определят други санкции за нарушения на Регламента, по-специално за тези, които не подлежат на административни наказания „глоба“ или „имуществена санкция“; санкциите трябва да са ефективни, пропорционални и възпиращи.