
O ato em imagens

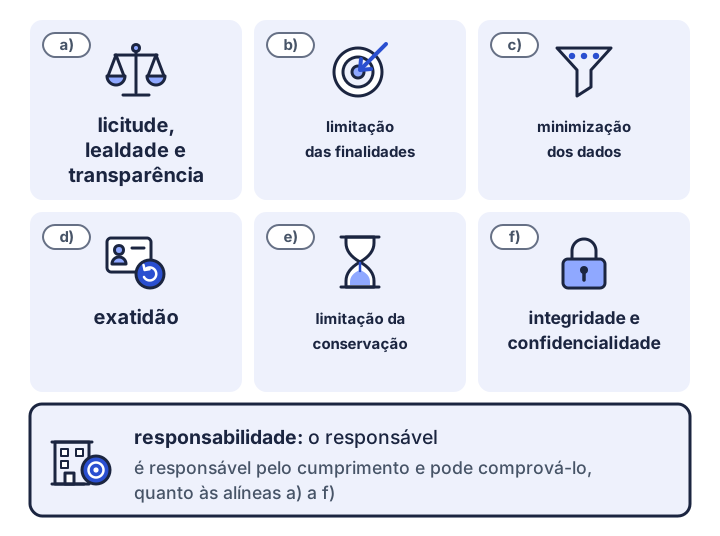


Capítulo I · General provisions
-
Que tratamento está abrangido
O regulamento abrange o tratamento automatizado e o tratamento de dados contidos em ficheiros, exceto em quatro situações; para as instituições e órgãos da União, o artigo 2.º, n.º 3, menciona o Regulamento (CE) n.º 45/2001, entretanto substituído pelo Regulamento (UE) 2018/1725.
-
O alcance territorial do regulamento
O regulamento aplica-se ao tratamento efetuado no contexto de um estabelecimento na União, onde quer que ocorra, e aos responsáveis pelo tratamento e subcontratantes fora da União que oferecem bens ou serviços a titulares que se encontrem na União ou controlam o seu comportamento na União.
Capítulo II · Principles
-
Tratamento posterior para outra finalidade
Quando o tratamento para uma nova finalidade não se baseia no consentimento nem numa disposição legal nos termos do artigo 23.º, n.º 1, o responsável pelo tratamento pondera pelo menos cinco fatores para verificar se a nova finalidade é compatível com a inicial.
-
Condições aplicáveis ao consentimento
Quando o tratamento se baseia no consentimento, o responsável pelo tratamento deve poder demonstrá-lo, um pedido escrito deve distinguir-se claramente, o consentimento pode ser retirado tão facilmente como dado, e ao avaliar se o consentimento é dado livremente há que verificar com a máxima atenção se a execução de um contrato está subordinada a um consentimento que não é necessário para essa execução.
-
O consentimento de uma criança em linha
Quando o fundamento é o consentimento e há oferta direta de serviços da sociedade da informação a uma criança, uma criança com menos de 16 anos precisa de um consentimento dado ou autorizado pelo titular das responsabilidades parentais; os Estados-Membros podem baixar a idade, mas não para menos de 13 anos.
-
Categorias especiais de dados pessoais
O tratamento das categorias especiais de dados pessoais é proibido, salvo num dos dez casos do artigo 9.º, n.º 2, cada um com as suas próprias condições.
-
Dados sobre condenações penais
Os dados relacionados com condenações penais e infrações só podem ser tratados sob o controlo de uma autoridade pública ou se o direito da União ou dos Estados-Membros o autorizar com garantias adequadas; um registo completo das condenações penais só sob o controlo das autoridades públicas.
-
Quando não é necessária a identificação
Um responsável pelo tratamento cujas finalidades não exigem a identificação do titular dos dados não é obrigado a obter informações suplementares só para cumprir o regulamento; se puder demonstrar que não está em condições de identificar o titular, os artigos 15.º a 20.º não se aplicam, salvo se o titular fornecer essas informações.
Capítulo III · Rights of the data subject
-
Responder a um pedido
O responsável pelo tratamento deve responder a um pedido no prazo de um mês e a título gratuito; pode prorrogar o prazo até dois meses, quando necessário, e só pode exigir uma taxa razoável ou recusar-se a dar seguimento ao pedido se este for manifestamente infundado ou excessivo.
-
Informações a prestar
O responsável pelo tratamento deve prestar as informações enumeradas quando recolhe os dados junto do titular e, quando os obtém de outra forma, num prazo razoável, o mais tardar no prazo de um mês, sob reserva das exceções de cada artigo.
-
Direito de acesso
O titular dos dados tem o direito de obter a confirmação de que os seus dados pessoais são ou não objeto de tratamento e, se for esse o caso, de aceder a esses dados, às informações enumeradas e a uma cópia.
-
Retificação e informação dos destinatários
Os dados pessoais inexatos devem ser retificados e os incompletos completados, e o responsável pelo tratamento comunica a cada destinatário qualquer retificação, apagamento ou limitação, salvo se essa comunicação se revelar impossível ou implicar um esforço desproporcionado.
-
Direito ao apagamento
Quando se aplica um de seis motivos, o titular dos dados tem direito ao apagamento sem demora injustificada, salvo se o tratamento for necessário para um dos fins enumerados no artigo 17.º, n.º 3.
-
Limitação do tratamento
Em quatro casos, o titular dos dados pode obter a limitação do tratamento: os dados só podem então, com exceção da conservação, ser tratados para os fins que o artigo 18.º, n.º 2, permite, e o titular é informado antes de a limitação ser anulada.
-
Portabilidade dos dados
Quando o tratamento se baseia no consentimento ou num contrato e é realizado por meios automatizados, o titular dos dados pode receber os dados que forneceu num formato de leitura automática e transmiti-los a outro responsável pelo tratamento, ou obter a sua transmissão direta, sempre que tal seja tecnicamente possível.
-
Direito de oposição
O titular dos dados pode opor-se ao tratamento baseado no exercício de funções de interesse público ou em interesses legítimos, que cessa então, salvo se o responsável pelo tratamento apresentar razões imperiosas e legítimas que prevaleçam ou o tratamento servir a declaração, o exercício ou a defesa de um direito num processo judicial, e à comercialização direta, que cessa então.
-
Decisões exclusivamente automatizadas
O titular dos dados tem o direito de não ficar sujeito a uma decisão tomada exclusivamente com base no tratamento automatizado que produza efeitos jurídicos ou o afete significativamente de forma similar, salvo se for necessária para um contrato, autorizada por lei ou baseada no consentimento explícito.
-
Limitações por lei
O direito da União ou dos Estados-Membros só pode limitar os direitos do titular dos dados por medida legislativa que respeite a essência dos direitos fundamentais e seja necessária e proporcionada para assegurar um dos objetivos enumerados no artigo 23.º, n.º 1.
Capítulo IV · Controller and processor
-
Responsabilidade do responsável pelo tratamento
O responsável pelo tratamento aplica as medidas adequadas, escolhidas em função do tratamento e dos seus riscos, para assegurar e poder comprovar que o tratamento é realizado em conformidade com o regulamento.
-
Proteção de dados desde a conceção e por defeito
O responsável pelo tratamento deve integrar a proteção de dados no tratamento desde o início e, por defeito, tratar apenas os dados pessoais necessários para cada finalidade.
-
Responsáveis conjuntos pelo tratamento
Os responsáveis pelo tratamento que determinam conjuntamente as finalidades e os meios do tratamento devem fixar as suas responsabilidades num acordo, e o titular dos dados pode exercer os seus direitos em relação a cada um deles.
-
Representante na União
Um responsável pelo tratamento ou subcontratante não estabelecido na União cujo tratamento está abrangido pelo artigo 3.º, n.º 2, deve designar por escrito um representante na União, com duas exceções.
-
Contrato com um subcontratante
O responsável pelo tratamento só pode recorrer a subcontratantes que apresentem garantias suficientes, ao abrigo de um contrato ou outro ato normativo, por escrito, que vincule o subcontratante aos pontos do artigo 28.º, n.º 3.
-
Só mediante instruções do responsável pelo tratamento
O subcontratante e qualquer pessoa que tenha acesso a dados pessoais e aja sob a autoridade do responsável pelo tratamento ou do subcontratante só podem tratar esses dados mediante instruções do responsável pelo tratamento, salvo se a lei o exigir.
-
Registos das atividades de tratamento
Os responsáveis pelo tratamento e os subcontratantes devem conservar um registo escrito do seu tratamento e disponibilizá-lo à autoridade de controlo, a pedido; a exceção para quem emprega menos de 250 pessoas não se aplica em três casos.
-
Segurança do tratamento
O responsável pelo tratamento e o subcontratante aplicam as medidas técnicas e organizativas adequadas para assegurar um nível de segurança adequado ao risco.
-
Notificação de uma violação à autoridade
O responsável pelo tratamento notifica uma violação de dados pessoais à autoridade de controlo sem demora injustificada e, sempre que possível, até 72 horas, a menos que não seja suscetível de resultar num risco; o subcontratante notifica o responsável pelo tratamento.
-
Comunicação de uma violação aos titulares dos dados
Quando uma violação de dados pessoais for suscetível de implicar um elevado risco, o responsável pelo tratamento comunica-a aos titulares dos dados sem demora injustificada, salvo se estiver preenchida uma de três condições.
-
Avaliação de impacto sobre a proteção de dados
Quando o tratamento for suscetível de implicar um elevado risco para os direitos e liberdades das pessoas singulares, o responsável pelo tratamento procede a uma avaliação de impacto sobre a proteção de dados antes do tratamento.
-
Consulta prévia
Quando a avaliação de impacto indicar que o tratamento resultaria num elevado risco na ausência das medidas tomadas pelo responsável pelo tratamento para atenuar o risco, este consulta a autoridade de controlo antes de proceder ao tratamento.
-
Quando é obrigatório um encarregado da proteção de dados
O responsável pelo tratamento e o subcontratante designam um encarregado da proteção de dados em três casos e, nos outros, podem designá-lo, ou devem fazê-lo se o direito da União ou dos Estados-Membros o exigir.
-
Posição e funções do encarregado da proteção de dados
O encarregado da proteção de dados é envolvido em todas as questões relacionadas com a proteção de dados, não recebe instruções relativamente ao exercício das suas funções, informa diretamente a direção ao mais alto nível e tem pelo menos cinco funções.
-
Códigos de conduta e certificação
As associações podem elaborar códigos de conduta para aprovação pela autoridade de controlo, e os responsáveis pelo tratamento e os subcontratantes podem obter uma certificação voluntária, que não diminui a sua responsabilidade.
Capítulo V · Transfers of personal data to third countries or international organisations
-
Três vias para as transferências
Uma transferência de dados pessoais para um país terceiro ou uma organização internacional, e qualquer transferência ulterior, só pode ser realizada nas condições do capítulo V: uma decisão de adequação, na sua falta garantias adequadas, na falta de ambas uma derrogação para uma situação específica.
-
Decisões de adequação
Se a Comissão tiver decidido que um país terceiro, um território ou setor desse país, ou uma organização internacional assegura um nível de proteção adequado, os dados pessoais podem ser transferidos para esse destino sem qualquer autorização específica.
-
Garantias adequadas
Na falta de uma decisão de adequação, um responsável pelo tratamento ou subcontratante só pode transferir dados pessoais com garantias adequadas e se os titulares dos dados gozarem de direitos oponíveis e de medidas jurídicas corretivas eficazes; algumas garantias não requerem autorização específica, outras requerem a da autoridade de controlo.
-
Decisões de países terceiros
Uma sentença de um órgão jurisdicional ou uma decisão de uma autoridade de um país terceiro que exija a um responsável pelo tratamento ou subcontratante a transferência ou divulgação de dados pessoais só pode ser reconhecida ou executada se tiver como base um acordo internacional em vigor com a União ou um Estado-Membro.
-
Derrogações para situações específicas
Na falta de uma decisão de adequação ou de garantias adequadas, uma transferência só pode ser realizada numa de sete condições, como o consentimento explícito do titular dos dados depois de informado dos riscos ou a necessidade para um contrato ou para a declaração, o exercício ou a defesa de um direito num processo judicial.
-
Transferências por interesses legítimos imperiosos
Quando não se aplica nenhum outro fundamento do capítulo V, uma transferência só pode ser realizada se não for repetitiva, disser respeito a um número limitado de titulares, for necessária para interesses legítimos imperiosos sobre os quais não prevaleçam outros, e o responsável pelo tratamento tiver avaliado as circunstâncias e apresentado garantias adequadas.
Capítulo VI · Independent supervisory authorities
-
Autoridades de controlo independentes
Cada autoridade de controlo age com total independência: os seus membros não pedem nem recebem instruções de outrem, e cada Estado-Membro deve dotá-la dos recursos, do pessoal e do orçamento de que necessita.
-
Poderes das autoridades de controlo
Cada autoridade de controlo dispõe de todos os poderes de investigação, de correção e consultivos e de autorização do artigo 58.º, sob reserva de garantias adequadas, incluindo o direito à ação judicial efetiva e a um processo equitativo.
Capítulo VII · Cooperation and consistency
-
Autoridade principal no tratamento transfronteiriço
No tratamento transfronteiriço, a autoridade do estabelecimento principal ou único dirige o processo, elabora o projeto de decisão com as outras autoridades interessadas e, na falta de acordo, submete o assunto ao procedimento de controlo da coerência.
-
O procedimento de controlo da coerência
Através do procedimento de controlo da coerência, o Comité emite pareceres sobre os projetos de medidas enumerados e resolve litígios entre autoridades de controlo por decisões vinculativas; em casos urgentes, uma autoridade pode agir provisoriamente.
-
O Comité Europeu para a Proteção de Dados
O Comité reúne os diretores das autoridades de controlo e a Autoridade Europeia para a Proteção de Dados, é independente e assegura a aplicação coerente do regulamento.
Capítulo VIII · Remedies, liability and penalties
-
Reclamação a uma autoridade de controlo
O titular dos dados que considere que o tratamento dos seus dados viola o regulamento pode apresentar reclamação a uma autoridade de controlo, que o deve manter informado.
-
Ações judiciais
As decisões de uma autoridade de controlo, e a falta de tratamento de uma reclamação, podem ser impugnadas em tribunal; o titular dos dados pode também intentar uma ação contra um responsável pelo tratamento ou subcontratante, em certos casos no seu próprio Estado-Membro.
-
Representação por um organismo sem fins lucrativos
O titular dos dados pode mandatar um organismo sem fins lucrativos que cumpra as condições para apresentar reclamação e intentar ações judiciais em seu nome; os Estados-Membros podem também permitir que esses organismos ajam sem mandato.
-
Indemnização e responsabilidade
Qualquer pessoa que sofra danos devido a uma violação pode pedir uma indemnização ao responsável pelo tratamento ou ao subcontratante; o subcontratante só responde pelas suas próprias falhas, e quem provar que não é de modo algum responsável fica isento.
-
Limites das coimas e critérios
Que violações estão sujeitas ao limite inferior e quais ao limite superior das coimas, e os critérios que a autoridade de controlo pondera ao decidir se aplica uma coima e qual o seu montante.
-
Outras sanções fixadas pelos Estados-Membros
Os Estados-Membros estabelecem outras sanções aplicáveis às violações do regulamento, em especial às que não estão sujeitas a coimas; estas devem ser efetivas, proporcionadas e dissuasivas.