
L'atto in immagini



Capo I · General provisions
-
Quali trattamenti sono coperti
Il regolamento copre il trattamento automatizzato e il trattamento in un archivio, salvo in quattro situazioni; per le istituzioni e gli organi dell'Unione l'articolo 2, paragrafo 3, cita il regolamento (CE) n. 45/2001, poi sostituito dal regolamento (UE) 2018/1725.
-
Fin dove arriva il regolamento
Il regolamento si applica al trattamento effettuato nell'ambito di uno stabilimento nell'Unione, ovunque esso avvenga, e ai titolari e responsabili del trattamento fuori dall'Unione che offrono beni o servizi a interessati nell'Unione o ne monitorano il comportamento nell'Unione.
Capo II · Principles
-
Ulteriore trattamento per un'altra finalità
Se il trattamento per una nuova finalità non si basa né sul consenso né su una legge ai sensi dell'articolo 23, paragrafo 1, il titolare del trattamento tiene conto di almeno cinque elementi per accertare se la nuova finalità sia compatibile con quella iniziale.
-
Condizioni per il consenso
Se il trattamento si basa sul consenso, il titolare del trattamento deve poterlo dimostrare, una richiesta scritta deve distinguersi chiaramente, il consenso si revoca con la stessa facilità con cui è prestato, e nel valutare se il consenso sia stato liberamente prestato si tiene nella massima considerazione se l'esecuzione di un contratto sia condizionata a un consenso non necessario a tale esecuzione.
-
Il consenso del minore online
Se la base è il consenso e i servizi della società dell'informazione sono offerti direttamente a un minore, per un minore di 16 anni serve il consenso prestato o autorizzato dal titolare della responsabilità genitoriale; gli Stati membri possono abbassare l'età fino a non meno di 13 anni.
-
Categorie particolari di dati personali
Il trattamento di categorie particolari di dati personali è vietato salvo che ricorra uno dei dieci casi dell'articolo 9, paragrafo 2, ciascuno con le proprie condizioni.
-
Dati relativi a condanne penali
I dati relativi a condanne penali e reati possono essere trattati solo sotto il controllo dell'autorità pubblica o se il diritto dell'Unione o degli Stati membri lo autorizza con garanzie appropriate; un registro completo delle condanne penali solo sotto il controllo dell'autorità pubblica.
-
Quando l'identificazione non serve
Un titolare del trattamento le cui finalità non richiedono l'identificazione dell'interessato non deve acquisire ulteriori informazioni al solo fine di rispettare il regolamento; se dimostra di non poter identificare l'interessato, gli articoli da 15 a 20 non si applicano, salvo che l'interessato fornisca tali informazioni.
Capo III · Rights of the data subject
-
Rispondere a una richiesta
Il titolare del trattamento deve rispondere a una richiesta entro un mese e gratuitamente; può prorogare il termine di due mesi se necessario, e può addebitare un contributo spese ragionevole o rifiutare di soddisfarla solo per richieste manifestamente infondate o eccessive.
-
Le informazioni da fornire
Il titolare del trattamento deve fornire le informazioni elencate quando ottiene i dati dall'interessato e, entro un termine ragionevole, al più tardi entro un mese, quando li ottiene altrove, fatte salve le eccezioni di ciascun articolo.
-
Diritto di accesso
L'interessato ha il diritto di ottenere la conferma che sia o meno in corso un trattamento di dati personali che lo riguardano e, in tal caso, di accedere a tali dati, alle informazioni elencate e a una copia.
-
Rettifica e comunicazione ai destinatari
I dati personali inesatti devono essere rettificati e quelli incompleti integrati, e il titolare del trattamento deve comunicare a ciascun destinatario le rettifiche, cancellazioni o limitazioni, salvo che ciò si riveli impossibile o implichi uno sforzo sproporzionato.
-
Diritto alla cancellazione
Se ricorre uno di sei motivi, l'interessato ha diritto alla cancellazione senza ingiustificato ritardo, salvo che il trattamento sia necessario per una delle finalità elencate all'articolo 17, paragrafo 3.
-
Limitazione di trattamento
In quattro casi l'interessato può ottenere la limitazione del trattamento: i dati sono allora trattati, salvo che per la conservazione, solo per le finalità consentite dall'articolo 18, paragrafo 2, e l'interessato è informato prima che la limitazione sia revocata.
-
Portabilità dei dati
Se il trattamento si basa sul consenso o su un contratto ed è effettuato con mezzi automatizzati, l'interessato può ricevere i dati che ha fornito in un formato leggibile da dispositivo automatico e trasmetterli a un altro titolare del trattamento, o farli trasmettere direttamente, se tecnicamente fattibile.
-
Diritto di opposizione
L'interessato può opporsi al trattamento basato su un compito di interesse pubblico o sul legittimo interesse, che deve allora cessare salvo che il titolare del trattamento dimostri motivi legittimi cogenti prevalenti o esigenze legate a diritti in sede giudiziaria, e al marketing diretto, che deve allora cessare.
-
Decisioni unicamente automatizzate
L'interessato ha il diritto di non essere sottoposto a una decisione basata unicamente sul trattamento automatizzato che produca effetti giuridici o incida in modo analogo significativamente su di lui, salvo che sia necessaria per un contratto, autorizzata dalla legge o basata sul consenso esplicito.
-
Limitazioni per legge
Il diritto dell'Unione o degli Stati membri può limitare i diritti dell'interessato mediante misure legislative solo se rispetta l'essenza dei diritti fondamentali ed è necessario e proporzionato per salvaguardare un obiettivo elencato all'articolo 23, paragrafo 1.
Capo IV · Controller and processor
-
Responsabilità del titolare del trattamento
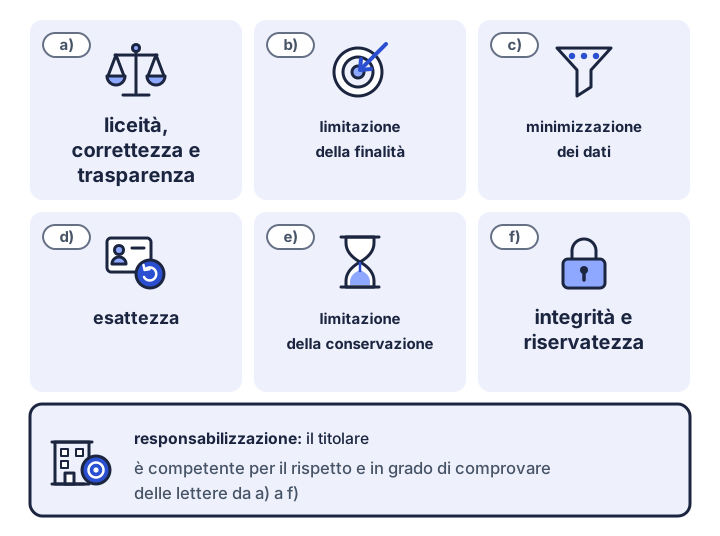
Il titolare del trattamento deve mettere in atto misure adeguate, scelte in funzione del trattamento e dei suoi rischi, per garantire, ed essere in grado di dimostrare, che il trattamento è conforme al regolamento.
-
Protezione dei dati fin dalla progettazione e per impostazione predefinita
Il titolare del trattamento deve integrare la protezione dei dati nel trattamento fin dall'inizio e, per impostazione predefinita, trattare solo i dati personali necessari per ciascuna finalità.
-
Contitolari del trattamento
I titolari del trattamento che determinano congiuntamente le finalità e i mezzi del trattamento devono definire le rispettive responsabilità in un accordo, e l'interessato può esercitare i propri diritti nei confronti di ciascuno di loro.
-
Rappresentante nell'Unione
Un titolare del trattamento o un responsabile del trattamento non stabilito nell'Unione il cui trattamento rientra nell'articolo 3, paragrafo 2, deve designare per iscritto un rappresentante nell'Unione, salvo due eccezioni.
-
Contratto con un responsabile del trattamento
Il titolare del trattamento può ricorrere solo a responsabili del trattamento che presentino garanzie sufficienti, in base a un contratto scritto o a un altro atto giuridico che vincoli il responsabile ai punti dell'articolo 28, paragrafo 3.
-
Solo su istruzione del titolare del trattamento
Il responsabile del trattamento e chiunque abbia accesso a dati personali sotto l'autorità del titolare o del responsabile del trattamento non possono trattare tali dati se non su istruzione del titolare, salvo che lo richieda la legge.
-
Registri delle attività di trattamento
I titolari e i responsabili del trattamento devono tenere un registro scritto dei loro trattamenti e metterlo a disposizione dell'autorità di controllo su richiesta; l'eccezione per chi ha meno di 250 dipendenti non si applica in tre casi.
-
Sicurezza del trattamento
Il titolare del trattamento e il responsabile del trattamento devono mettere in atto misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio.
-
Notifica di una violazione all'autorità
Il titolare del trattamento deve notificare una violazione dei dati personali all'autorità di controllo senza ingiustificato ritardo e, ove possibile, entro 72 ore, salvo che sia improbabile che presenti un rischio; un responsabile del trattamento deve informare il titolare.
-
Comunicazione di una violazione agli interessati
Quando una violazione dei dati personali è suscettibile di presentare un rischio elevato, il titolare del trattamento deve comunicarla agli interessati senza ingiustificato ritardo, salvo che sia soddisfatta una di tre condizioni.
-
Valutazione d'impatto sulla protezione dei dati
Se un trattamento può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento deve effettuare una valutazione d'impatto sulla protezione dei dati prima del trattamento.
-
Consultazione preventiva
Se la valutazione d'impatto indica che il trattamento presenterebbe un rischio elevato in assenza di misure adottate dal titolare del trattamento per attenuare il rischio, il titolare deve consultare l'autorità di controllo prima di procedere al trattamento.
-
Quando serve un RPD
Il titolare del trattamento e il responsabile del trattamento devono designare un responsabile della protezione dei dati in tre casi, e possono, o devono se il diritto dell'Unione o degli Stati membri lo prevede, designarlo negli altri.
-
Posizione e compiti del RPD
Il responsabile della protezione dei dati deve essere coinvolto in tutte le questioni riguardanti la protezione dei dati, non riceve istruzioni per l'esecuzione dei compiti, riferisce al vertice gerarchico e ha almeno cinque compiti.
-
Codici di condotta e certificazione
Le associazioni possono elaborare codici di condotta da sottoporre all'approvazione dell'autorità di controllo, e i titolari e i responsabili del trattamento possono chiedere una certificazione volontaria, che non riduce la loro responsabilità.
Capo V · Transfers of personal data to third countries or international organisations
-
Tre vie per i trasferimenti
Un trasferimento di dati personali verso un paese terzo o un'organizzazione internazionale, e ogni trasferimento successivo, può avere luogo solo alle condizioni del capo V: una decisione di adeguatezza, in mancanza garanzie adeguate, in mancanza di entrambe una deroga in specifiche situazioni.
-
Decisioni di adeguatezza
Se la Commissione ha deciso che un paese terzo, un territorio o un settore al suo interno, o un'organizzazione internazionale garantisce un livello di protezione adeguato, i dati personali possono esservi trasferiti senza autorizzazioni specifiche.
-
Garanzie adeguate
In mancanza di una decisione di adeguatezza, un titolare del trattamento o un responsabile del trattamento può trasferire dati personali solo con garanzie adeguate e se gli interessati dispongono di diritti azionabili e mezzi di ricorso effettivi; alcune garanzie non richiedono autorizzazioni specifiche, altre quella dell'autorità di controllo.
-
Ordini di paesi terzi
Una sentenza o decisione di un'autorità giurisdizionale o amministrativa di un paese terzo che dispone il trasferimento o la comunicazione di dati personali da parte di un titolare del trattamento o di un responsabile del trattamento può essere riconosciuta o assumere qualsivoglia carattere esecutivo solo se basata su un accordo internazionale in vigore con l'Unione o con uno Stato membro.
-
Deroghe in specifiche situazioni
In mancanza di una decisione di adeguatezza o di garanzie adeguate, un trasferimento può avere luogo solo a una di sette condizioni, quali il consenso esplicito dell'interessato dopo essere stato informato dei rischi, o la necessità per un contratto o per un diritto in sede giudiziaria.
-
Trasferimenti per interessi legittimi cogenti
Se non si applica nessun'altra base del capo V, un trasferimento può avere luogo solo se non è ripetitivo, riguarda un numero limitato di interessati, è necessario per interessi legittimi cogenti su cui non prevalgono gli interessi dell'interessato, e il titolare del trattamento ha valutato le circostanze e fornito garanzie adeguate.
Capo VI · Independent supervisory authorities
-
Autorità di controllo indipendenti
Ogni autorità di controllo agisce in piena indipendenza: i suoi membri non accettano istruzioni da alcuno, e ogni Stato membro deve fornirle le risorse, il personale e il bilancio necessari.
-
Poteri delle autorità di controllo
Ogni autorità di controllo dispone di tutti i poteri di indagine, correttivi, autorizzativi e consultivi dell'articolo 58, soggetti a garanzie adeguate, inclusi il ricorso giurisdizionale effettivo e il giusto processo.
Capo VII · Cooperation and consistency
-
Autorità capofila per il trattamento transfrontaliero
Per il trattamento transfrontaliero guida l'autorità dello stabilimento principale o unico, che elabora la decisione con le altre autorità interessate e, in mancanza di accordo, sottopone la questione al meccanismo di coerenza.
-
Il meccanismo di coerenza
Mediante il meccanismo di coerenza il comitato emette pareri su progetti di misure elencati e risolve le controversie tra autorità di controllo con decisioni vincolanti; nei casi urgenti un'autorità può agire in via provvisoria.
-
Il comitato europeo per la protezione dei dati
Il comitato riunisce le figure di vertice delle autorità di controllo e il garante europeo della protezione dei dati, opera con indipendenza e garantisce l'applicazione coerente del regolamento.
Capo VIII · Remedies, liability and penalties
-
Reclamo a un'autorità di controllo
Un interessato che ritenga che il trattamento dei suoi dati violi il regolamento può proporre reclamo a un'autorità di controllo, che deve tenerlo informato.
-
Ricorsi giurisdizionali
Le decisioni di un'autorità di controllo, e la sua mancata trattazione di un reclamo, possono essere impugnate in giudizio; un interessato può anche agire contro un titolare o un responsabile del trattamento, in alcuni casi nel proprio Stato.
-
Rappresentanza da parte di un organismo senza scopo di lucro
Un interessato può dare mandato a un organismo senza scopo di lucro che soddisfi i requisiti di proporre reclamo e di agire in giudizio per suo conto; gli Stati membri possono anche consentire a tali organismi di agire senza mandato.
-
Risarcimento e responsabilità
Chiunque subisca un danno a causa di una violazione può chiedere il risarcimento al titolare del trattamento o al responsabile del trattamento; un responsabile del trattamento risponde solo delle proprie inadempienze, e chi dimostra che l'evento dannoso non gli è in alcun modo imputabile è esonerato.
-
Massimali delle sanzioni e criteri
Quali violazioni rientrano nel massimale inferiore e quali in quello superiore delle sanzioni amministrative pecuniarie, e gli elementi di cui l'autorità di controllo tiene conto per decidere se infliggerle e il loro ammontare.
-
Altre sanzioni stabilite dagli Stati membri
Gli Stati membri stabiliscono altre sanzioni per le violazioni del regolamento, in particolare per quelle non soggette a sanzioni amministrative pecuniarie; tali sanzioni devono essere effettive, proporzionate e dissuasive.