
Actul în imagini



Capitolul I · General provisions
-
Ce prelucrări sunt vizate
Regulamentul vizează prelucrarea automatizată și prelucrarea într-un sistem de evidență a datelor, cu excepția a patru situații; pentru instituțiile și organele Uniunii, articolul 2 alineatul (3) menționează Regulamentul (CE) nr. 45/2001, înlocuit între timp de Regulamentul (UE) 2018/1725.
-
Unde se aplică regulamentul
Regulamentul se aplică prelucrării în cadrul activităților unui sediu din Uniune, oriunde ar avea loc aceasta, precum și operatorilor și persoanelor împuternicite de operator din afara Uniunii care oferă bunuri sau servicii persoanelor vizate din Uniune sau le monitorizează comportamentul în Uniune.
Capitolul II · Principles
-
Prelucrarea ulterioară într-un alt scop
În cazul în care prelucrarea într-un scop nou nu se bazează nici pe consimțământ, nici pe o lege în sensul articolului 23 alineatul (1), operatorul ia în considerare cel puțin cinci elemente pentru a stabili dacă noul scop este compatibil cu scopul inițial.
-
Condiții privind consimțământul
În cazul în care prelucrarea se bazează pe consimțământ, operatorul trebuie să îl poată dovedi, o cerere scrisă trebuie să se distingă în mod clar, consimțământul poate fi retras la fel de simplu cum a fost acordat, iar atunci când se evaluează dacă este dat în mod liber se ține seama cât mai mult de faptul că executarea unui contract este condiționată sau nu de un consimțământ care nu este necesar pentru aceasta.
-
Consimțământul online al unui copil
În cazul în care consimțământul este temeiul și serviciile societății informaționale sunt oferite în mod direct unui copil, un copil sub 16 ani are nevoie de consimțământul acordat sau autorizat de titularul răspunderii părintești; statele membre pot reduce vârsta, dar nu sub 13 ani.
-
Categorii speciale de date cu caracter personal
Prelucrarea categoriilor speciale de date cu caracter personal este interzisă, cu excepția cazului în care se aplică una dintre cele zece situații de la articolul 9 alineatul (2), fiecare cu propriile condiții.
-
Date privind condamnările penale
Datele privind condamnările penale și infracțiunile pot fi prelucrate numai sub controlul unei autorități de stat sau atunci când dreptul Uniunii sau dreptul intern o autorizează, cu garanții adecvate; un registru cuprinzător al condamnărilor penale se ține numai sub controlul unei autorități de stat.
-
Când nu este necesară identificarea
Un operator ale cărui scopuri nu necesită identificarea persoanei vizate nu este obligat să obțină informații suplimentare doar pentru a respecta regulamentul; dacă poate demonstra că nu este în măsură să identifice persoana vizată, articolele 15-20 nu se aplică, cu excepția cazului în care persoana vizată furnizează astfel de informații.
Capitolul III · Rights of the data subject
-
Răspunsul la o cerere
Operatorul trebuie să răspundă unei cereri în termen de o lună și gratuit; poate prelungi perioada cu încă două luni atunci când este necesar și poate percepe o taxă rezonabilă sau refuza să dea curs cererii numai în cazul cererilor vădit nefondate sau excesive.
-
Informațiile care trebuie furnizate
Operatorul trebuie să furnizeze informațiile enumerate atunci când obține datele de la persoana vizată și într-un termen rezonabil, de cel mult o lună, atunci când le obține din altă sursă, sub rezerva excepțiilor din fiecare articol.
-
Dreptul de acces
Persoana vizată are dreptul de a obține o confirmare că datele sale cu caracter personal sunt sau nu prelucrate și, în caz afirmativ, acces la acestea, la informațiile enumerate și la o copie.
-
Rectificarea și informarea destinatarilor
Datele cu caracter personal inexacte trebuie rectificate, iar cele incomplete completate, iar operatorul trebuie să comunice fiecărui destinatar orice rectificare, ștergere sau restricționare, cu excepția cazului în care acest lucru se dovedește imposibil sau presupune eforturi disproporționate.
-
Dreptul la ștergerea datelor
În cazul în care se aplică unul dintre cele șase motive, persoana vizată are dreptul la ștergerea datelor fără întârzieri nejustificate, cu excepția cazului în care prelucrarea este necesară pentru unul dintre scopurile enumerate la articolul 17 alineatul (3).
-
Restricționarea prelucrării
În patru cazuri, persoana vizată poate obține restricționarea prelucrării: cu excepția stocării, datele sunt prelucrate atunci numai în scopurile permise de articolul 18 alineatul (2), iar persoana vizată este informată înainte de ridicarea restricției.
-
Portabilitatea datelor
În cazul în care prelucrarea se bazează pe consimțământ sau pe un contract și este efectuată prin mijloace automate, persoana vizată poate primi datele pe care le-a furnizat într-un format care poate fi citit automat și le poate transmite altui operator sau poate obține transmiterea lor directă, acolo unde acest lucru este fezabil din punct de vedere tehnic.
-
Dreptul la opoziție
Persoana vizată se poate opune prelucrării întemeiate pe o sarcină de interes public sau pe interese legitime, care trebuie atunci să înceteze, cu excepția cazului în care operatorul demonstrează motive legitime și imperioase care prevalează sau un drept în instanță, precum și marketingului direct, care trebuie atunci să înceteze.
-
Decizii bazate exclusiv pe prelucrarea automată
Persoana vizată are dreptul de a nu face obiectul unei decizii bazate exclusiv pe prelucrarea automată care produce efecte juridice sau efecte similare semnificative, cu excepția cazului în care decizia este necesară pentru un contract, este autorizată prin lege sau se bazează pe consimțământul explicit.
-
Restricții prin lege
Dreptul Uniunii sau dreptul intern poate restricționa drepturile persoanei vizate printr-o măsură legislativă numai dacă respectă esența drepturilor fundamentale și este necesară și proporțională pentru a asigura un obiectiv enumerat la articolul 23 alineatul (1).
Capitolul IV · Controller and processor
-
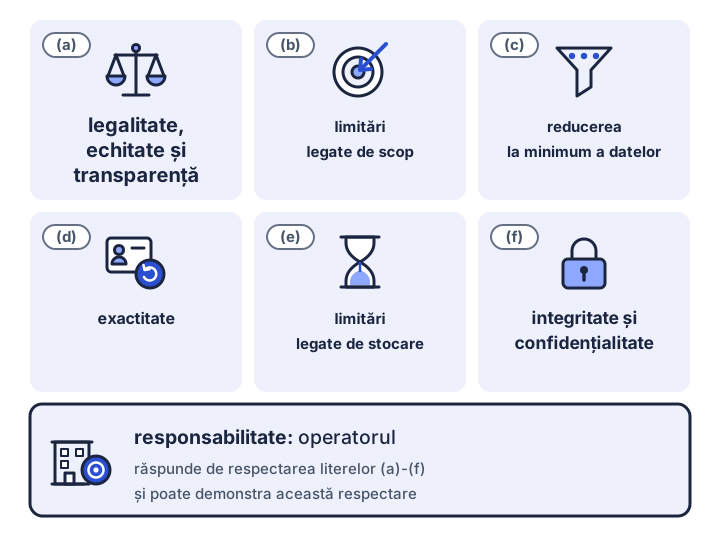
Responsabilitatea operatorului
Operatorul trebuie să pună în aplicare măsuri adecvate, alese în funcție de prelucrare și de riscurile acesteia, pentru a garanta că prelucrarea respectă regulamentul și pentru a fi în măsură să demonstreze acest lucru.
-
Protecția datelor începând cu momentul conceperii și în mod implicit
Operatorul trebuie să integreze protecția datelor în prelucrare încă de la început și, în mod implicit, să prelucreze numai datele cu caracter personal necesare pentru fiecare scop.
-
Operatori asociați
Operatorii care stabilesc în comun scopurile și mijloacele de prelucrare trebuie să își stabilească responsabilitățile printr-un acord, iar persoana vizată își poate exercita drepturile în privința fiecăruia dintre ei.
-
Reprezentantul în Uniune
Un operator sau o persoană împuternicită de operator care nu este stabilit(ă) în Uniune și a cărui (cărei) prelucrare intră sub incidența articolului 3 alineatul (2) trebuie să desemneze în scris un reprezentant în Uniune, cu două excepții.
-
Contractul cu persoana împuternicită de operator
Operatorul poate recurge numai la persoane împuternicite care oferă garanții suficiente, în baza unui contract scris sau a unui alt act juridic care obligă persoana împuternicită de operator în privința elementelor de la articolul 28 alineatul (3).
-
Numai pe baza instrucțiunilor operatorului
Persoana împuternicită de operator și orice persoană care are acces la date cu caracter personal și acționează sub autoritatea operatorului sau a persoanei împuternicite nu prelucrează aceste date decât la cererea operatorului, cu excepția cazului în care legea impune acest lucru.
-
Evidențele activităților de prelucrare
Operatorii și persoanele împuternicite de operatori trebuie să păstreze o evidență scrisă a prelucrărilor și să o pună la dispoziția autorității de supraveghere, la cerere; excepția pentru cei cu mai puțin de 250 de angajați nu se aplică în trei cazuri.
-
Securitatea prelucrării
Operatorul și persoana împuternicită de operator trebuie să pună în aplicare măsuri tehnice și organizatorice adecvate pentru a asigura un nivel de securitate corespunzător riscului.
-
Notificarea unei încălcări către autoritate
Operatorul trebuie să notifice autorității de supraveghere o încălcare a securității datelor cu caracter personal fără întârzieri nejustificate și, dacă este posibil, în termen de 72 de ore, cu excepția cazului în care este puțin probabil ca aceasta să genereze un risc; persoana împuternicită de operator trebuie să înștiințeze operatorul.
-
Informarea persoanelor vizate despre o încălcare
Atunci când o încălcare a securității datelor cu caracter personal este susceptibilă să genereze un risc ridicat, operatorul trebuie să informeze persoanele vizate fără întârzieri nejustificate, cu excepția cazului în care este îndeplinită una dintre cele trei condiții.
-
Evaluarea impactului asupra protecției datelor
În cazul în care prelucrarea este susceptibilă să genereze un risc ridicat pentru drepturile și libertățile persoanelor fizice, operatorul trebuie să efectueze o evaluare a impactului asupra protecției datelor înaintea prelucrării.
-
Consultarea prealabilă
În cazul în care evaluarea impactului indică faptul că prelucrarea ar genera un risc ridicat în absența unor măsuri luate de operator pentru atenuarea riscului, operatorul trebuie să consulte autoritatea de supraveghere înainte de prelucrare.
-
Când este obligatoriu un responsabil cu protecția datelor
Operatorul și persoana împuternicită de operator trebuie să desemneze un responsabil cu protecția datelor în trei cazuri și pot desemna unul în alte cazuri, iar atunci când dreptul Uniunii sau dreptul intern solicită acest lucru, trebuie să o facă.
-
Funcția și sarcinile responsabilului cu protecția datelor
Responsabilul cu protecția datelor trebuie implicat în toate aspectele legate de protecția datelor, nu primește instrucțiuni în ceea ce privește sarcinile sale, răspunde în fața celui mai înalt nivel al conducerii și are cel puțin cinci sarcini.
-
Coduri de conduită și certificare
Asociațiile pot elabora coduri de conduită pe care autoritatea de supraveghere le aprobă, iar operatorii și persoanele împuternicite de operatori pot solicita o certificare voluntară, care nu le reduce responsabilitatea.
Capitolul V · Transfers of personal data to third countries or international organisations
-
Trei căi pentru transferuri
Un transfer de date cu caracter personal către o țară terță sau o organizație internațională, precum și orice transfer ulterior, poate avea loc numai în condițiile capitolului V: o decizie privind caracterul adecvat al nivelului de protecție, în lipsa acesteia garanții adecvate, iar în lipsa ambelor o derogare pentru o situație specifică.
-
Decizii privind caracterul adecvat al nivelului de protecție
În cazul în care Comisia a decis că o țară terță, un teritoriu sau un sector din aceasta ori o organizație internațională asigură un nivel de protecție adecvat, datele cu caracter personal pot fi transferate acolo fără vreo autorizare specială.
-
Garanții adecvate
În absența unei decizii privind caracterul adecvat al nivelului de protecție, un operator sau o persoană împuternicită de operator poate transfera date cu caracter personal numai cu garanții adecvate și dacă persoanele vizate dispun de drepturi opozabile și de căi de atac eficiente; unele garanții nu necesită nicio autorizație specifică, altele necesită autorizația autorității de supraveghere.
-
Hotărâri și decizii din țări terțe
O hotărâre sau o decizie a unei instanțe ori a unei autorități dintr-o țară terță prin care se impune unui operator sau unei persoane împuternicite de operator să transfere sau să divulge date cu caracter personal poate fi recunoscută sau executată numai dacă se bazează pe un acord internațional în vigoare cu Uniunea sau cu un stat membru.
-
Derogări pentru situații specifice
În absența unei decizii privind caracterul adecvat al nivelului de protecție sau a unor garanții adecvate, un transfer poate avea loc numai în una dintre cele șapte condiții, cum ar fi acordul explicit al persoanei vizate după ce a fost informată asupra riscurilor ori necesitatea pentru un contract sau pentru apărarea unui drept în instanță.
-
Transferuri pe baza unor interese legitime majore
În cazul în care nu se aplică niciun alt temei din capitolul V, un transfer poate avea loc numai dacă nu este repetitiv, se referă la un număr limitat de persoane vizate, este necesar pentru interese legitime majore asupra cărora nu prevalează interesele persoanei vizate, iar operatorul a evaluat circumstanțele și a prezentat garanții corespunzătoare.
Capitolul VI · Independent supervisory authorities
-
Autorități de supraveghere independente
Fiecare autoritate de supraveghere acționează în deplină independență: membrii săi nu primesc instrucțiuni de la nimeni, iar fiecare stat membru trebuie să îi asigure resursele, personalul și bugetul de care are nevoie.
-
Competențele autorităților de supraveghere
Fiecare autoritate de supraveghere are toate competențele de investigare, competențele corective și competențele de autorizare și consultative de la articolul 58, sub rezerva unor garanții adecvate, inclusiv căi de atac judiciare eficiente și procese echitabile.
Capitolul VII · Cooperation and consistency
-
Autoritatea principală pentru prelucrarea transfrontalieră
Pentru prelucrarea transfrontalieră, autoritatea sediului principal sau a sediului unic are rolul principal, elaborează decizia împreună cu celelalte autorități vizate și, în lipsa unui acord, trimite chestiunea către mecanismul pentru asigurarea coerenței.
-
Mecanismul pentru asigurarea coerenței
Prin mecanismul pentru asigurarea coerenței, comitetul emite avize cu privire la proiectele de măsuri enumerate și soluționează litigiile dintre autoritățile de supraveghere prin decizii obligatorii; în cazuri urgente, o autoritate poate acționa provizoriu.
-
Comitetul european pentru protecția datelor
Comitetul reunește șefii autorităților de supraveghere și Autoritatea Europeană pentru Protecția Datelor, acționează independent și asigură aplicarea coerentă a regulamentului.
Capitolul VIII · Remedies, liability and penalties
-
Plângerea la o autoritate de supraveghere
O persoană vizată care consideră că prelucrarea datelor sale încalcă regulamentul poate depune o plângere la o autoritate de supraveghere, care trebuie să o țină informată.
-
Căi de atac judiciare
Deciziile unei autorități de supraveghere, precum și faptul că aceasta nu tratează o plângere, pot fi contestate în instanță; o persoană vizată poate, de asemenea, să acționeze în justiție un operator sau o persoană împuternicită de operator, în anumite cazuri în propriul stat membru.
-
Reprezentarea de către un organism fără scop lucrativ
O persoană vizată poate mandata un organism fără scop lucrativ care îndeplinește condițiile să depună o plângere și să se adreseze instanței în numele său; statele membre pot permite, de asemenea, unor astfel de organisme să acționeze fără mandat.
-
Despăgubiri și răspundere
Orice persoană care suferă un prejudiciu ca urmare a unei încălcări poate cere despăgubiri de la operator sau de la persoana împuternicită de operator; persoana împuternicită de operator răspunde numai pentru propriile neîndepliniri, iar cel care dovedește că nu este răspunzător în niciun fel este exonerat.
-
Plafoanele amenzilor și criteriile
Ce încălcări intră sub plafonul inferior și ce încălcări sub plafonul superior al amenzilor, precum și elementele pe care autoritatea de supraveghere le ia în considerare atunci când decide dacă impune o amendă și în ce cuantum.
-
Alte sancțiuni stabilite de statele membre
Statele membre stabilesc alte sancțiuni pentru încălcările regulamentului, în special pentru cele care nu fac obiectul amenzilor administrative; acestea trebuie să fie eficace, proporționale și disuasive.